Claude 从订阅到防封实操指南(2026 年 10 月)
从订阅渠道、VPS 与电脑代理、iOS 接入到双线路自动回退的实操流程,并说明台北时区与英语语言的真实作用。
因为 Opus 5.5 巨无比强,并且价格很低,导致 现在 Claude 订阅极具性价比,很多人都说 20刀订阅用出 GPT 100刀订阅的感觉。搞得我心里好痒痒,怎么才能稳定订阅使用 Claude 呢
披露:文中含我的推荐链接和推荐码,通过它们注册我可能获得奖励。
这篇文章是我反复实测、踩平无数坑之后沉淀出的稳定方案。核心逻辑只有两条:
- 低风险订阅渠道:走新加坡持牌机构发行的 Starryblu 实体借记卡,或者美区 Apple 账户配合礼品卡内购,彻底避开高危虚拟卡风控;
- 网络出口独享且物理熔断:搭建专属 VPS 住宅出口,并借助本地 AI Agent(Codex、Cursor 或本地终端助手)帮你把复杂的出站防火墙、分流规则和终端环境自动配置妥当。核心要求只有一句话:代理在线正常用,代理掉线立刻断网,绝不留一丝境内直连泄露的可能。
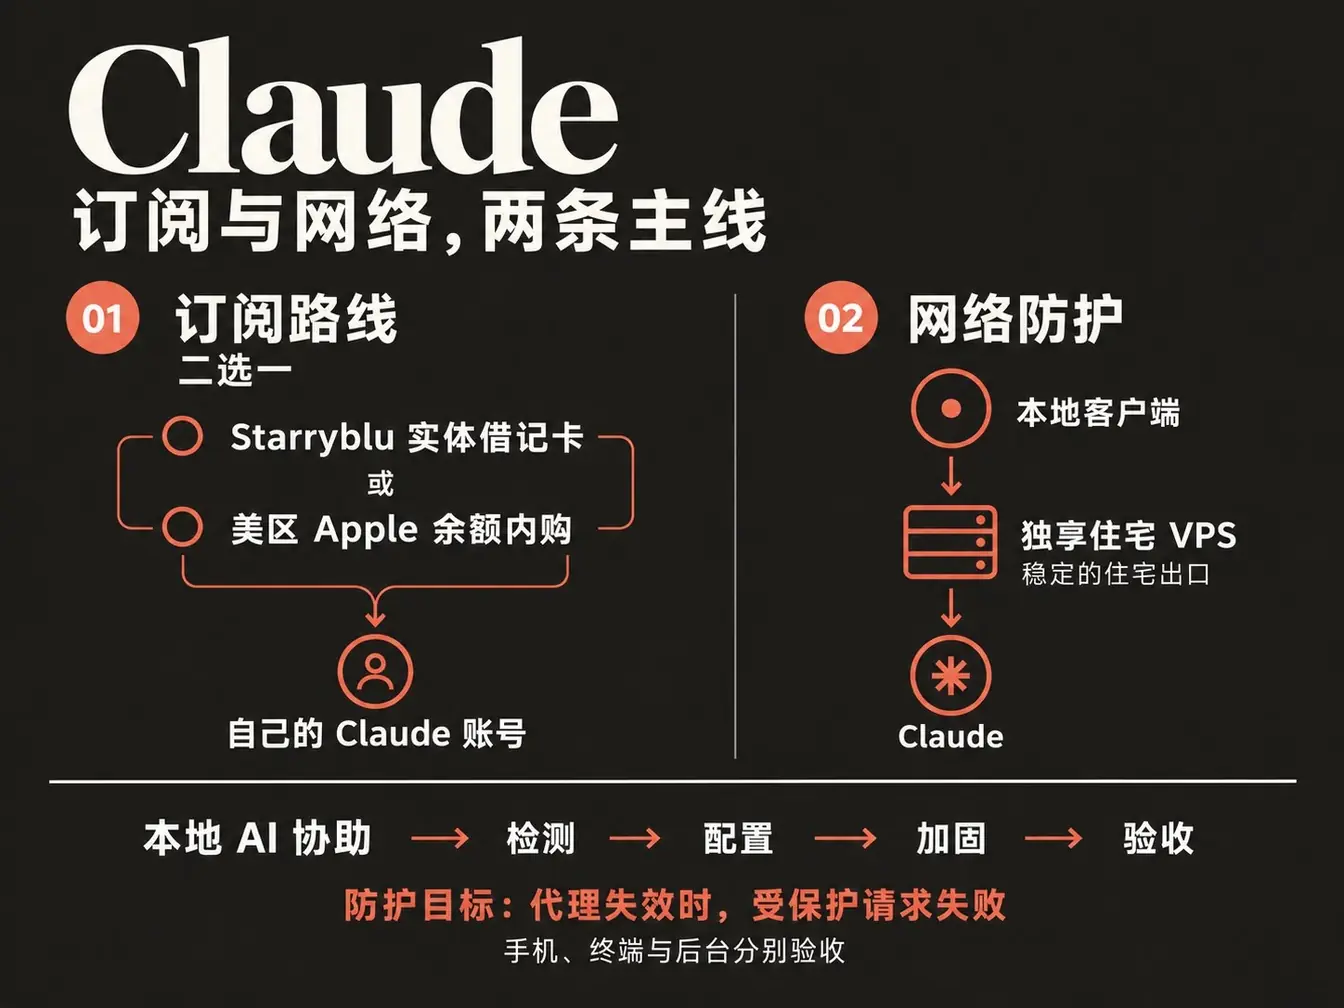
境外卡、代理VPS、改时区语言等都是降低风险的方式,只要把手头的技术细节做干净——杜绝出口频繁漂移、避开黑卡连坐、彻底掐死断网直连——帮助你过滤掉绝大多数人为失误引起的封号诱因。
1. 选好订阅路线
订阅方式选一种适合自己的即可,记得要先完成后面的网络配置,并且推荐使用自己注册的Google账号来注册Claude账号。
| 订阅渠道 | 准备工作 | 扣费与管理渠道 | 适合人群 |
|---|---|---|---|
| Starryblu 借记卡 | 本人有效中国大陆护照、开户入金渠道(推荐同名香港银行卡) | Claude 网页端直接绑卡付款与管理 | 习惯电脑网页使用、有护照或有港卡的朋友 |
| 美区 Apple 账户 | iPhone 或 iPad、自用美区 Apple 账户、支付宝买美区礼品卡 | iOS 官方 Claude App 内购,由 Apple 管理订阅 | 手头有苹果设备、不想折腾境外银行卡的朋友 |
有能正常扣款的境外实体卡就用现成的,不必专门开新户;手头没有 iPhone 或 iPad 的朋友也可以走安卓 Google Play 礼品卡订阅,底层逻辑与苹果内购完全一致。
操作顺序(切记):先看懂订阅路线,但在实际动手时,请务必先把后文第 2、3 节的网络配置和断网验收全部跑通,再去注册账号和掏钱付款!
建议推进节奏如下:
- 未登录状态下完成网络验收:把电脑端(第 2 节)、需要用到的手机端(第 3 节)以及可选的机场中转(第 4 节)配置完毕;
- 登录账号并测试基础业务:网络通过后,登录你的 Claude 账号(建议用自己长期稳定持有的 Google 账号),在网页或 App 里发一条测试消息,确认基础收发正常;
- 核对实际含税金额与支付条件后再付款;
- 付费业务最终验收:订阅成功后,再配置和验收需要 Pro 权限的 Claude Code 终端及后台业务。
方式一:用 Starryblu 借记卡在 Claude 网页端订阅
Starryblu 是新加坡 WoTransfer Pte Ltd 旗下的金融产品,和知名跨境汇款工具 Panda Remit(熊猫速汇)同属一家公司。
最核心的区别在于:它属于正规法币多币种账户与借记卡体系,不是币圈虚拟卡。 其运营主体 WoTransfer Pte Ltd 持有新加坡金融管理局(MAS)颁发的 Major Payment Institution(大型支付机构)牌照(可在 MAS 官方名录 查证)。
开户与申卡操作要点
- 注册入口与开卡福利:通过 我的推荐链接:https://sg.starryblu.com/x/1nouk5yO 进入,或在 App 中输入推荐码 MPFK02H。按当前活动,开卡可获得 50新加坡元起消费金,后续订阅消费可以抵扣优惠。
- 开卡网络环境(重点经验):申请开卡时,切记把电脑或手机代理切换到 Global 全局新加坡(Singapore)节点,确认实际公网出口确实在新加坡再打开 App 操作。办好卡后切回正常网络出口。
- 身份认证材料:支持中国大陆护照开户,必须使用本人真实有效的护照原件,姓名与拼音要和护照完全一致。身份证无法替代护照。
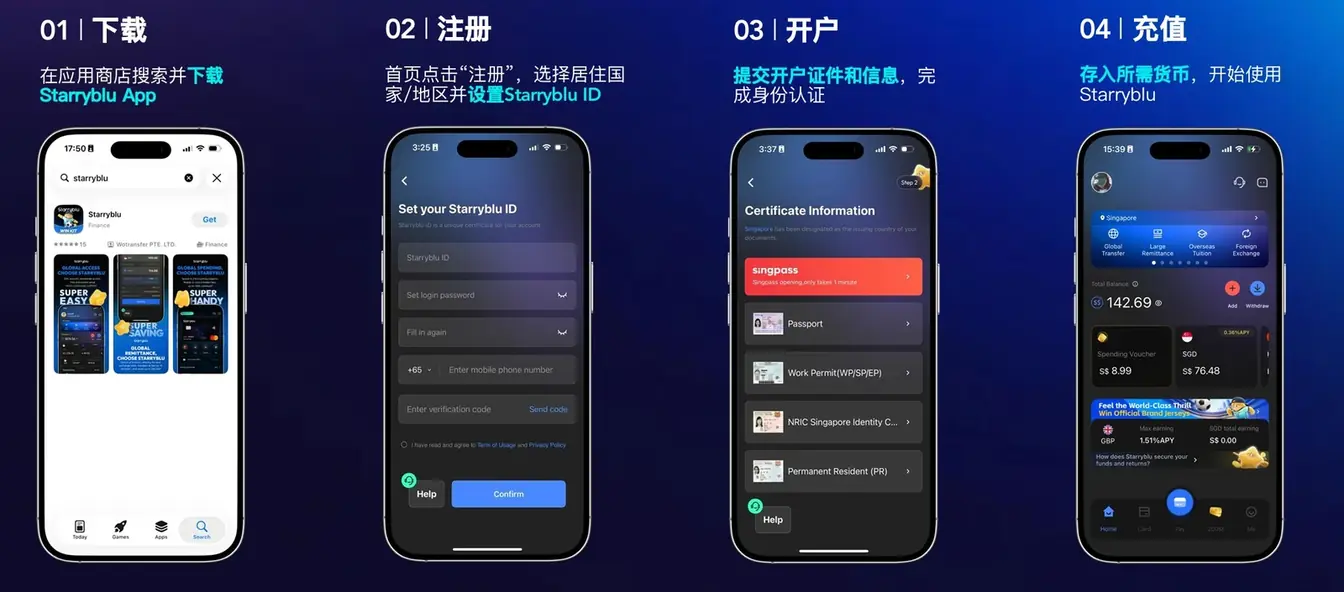
- 入金方式(最推荐同名港卡 FPS):
- 充值选择 中国香港 → FPS / 转数快;
- 用自己的同名香港银行账户(如中银香港、汇丰、众安等)转账到充值单里给出的收款识别码;
- 同名 FPS 在香港银行端通常免手续费,但平台充值与换汇存在小额点差和成本,转账时稍微留几块钱余量,先转一笔小额测试,到账确认无误后再补齐开卡与订阅费用。
- 开通会员并申领实体卡:
- 目前推荐路线是在 App 内开通约 19.99 美元/月的“星球卡会员”,然后申请寄送实体卡,收货地址直接填写国内能正常收快递的真实地址;后续可以取消订阅。
- 实体卡的卡头权重远高于纯虚拟卡,收到卡后在 App 内按提示激活即可。
绑定 Claude 网页端付款
当网络验收完全通过、账号已正常登录后:
- 打开 Claude 官网,登录你的主力账号;
- 进入头像 -> Settings → Billing → Upgrade plan
- 选择月付套餐,输入卡号、有效期、CVC,账单地址写一个美区免税州地址即可;
方式二:美区 Apple 账户 + 支付宝礼品卡(iOS 官方 App 内购)
手头有 iPhone 或 iPad 的读者推荐走这条路线。走苹果官方内购最大的好处是完全绕过了网页端对境外信用卡的风控审查,扣费由 Apple 统一结算。手机端买完后,电脑端直接用同一个 Claude 账号登录即可。
自用美区 Apple 账户 → 支付宝购买美区礼品卡 → 兑换进 Apple 余额 → iOS 官方 Claude App 内购 Pro1. 准备自用美区 Apple 账户
只在 App Store 登录美区账户(即“媒体与购买项目”),切勿买网上的共享账号。
2. 购买美区礼品卡
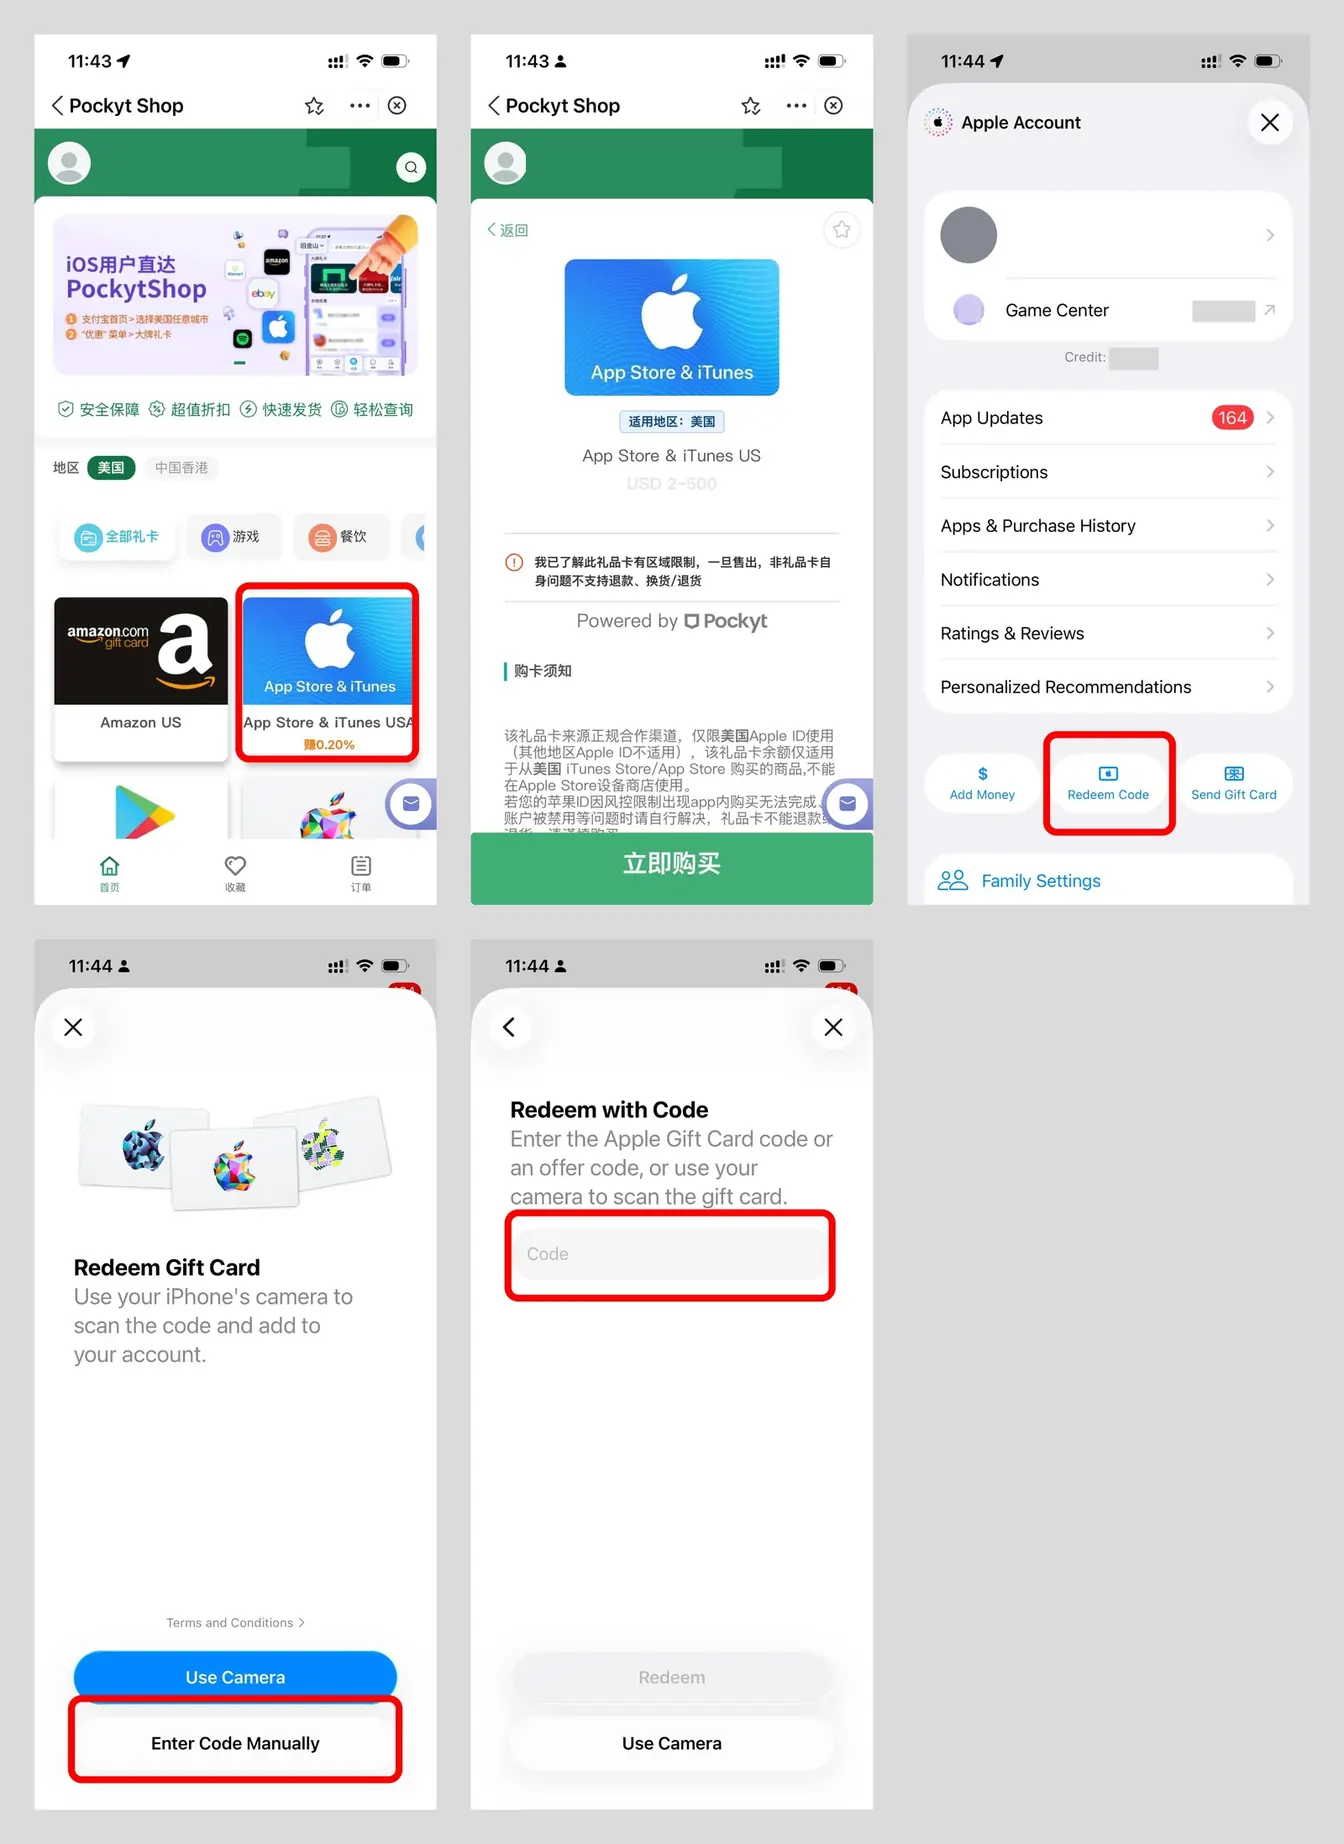
- 支付宝搜索 Pockyt Shop(如搜不到可直接打开 Pockyt Shop 官网),找到 Apple Gift Card US 商品;
- 选择 Alipay 支付,确认商品标注为 United States / US;
- 选择所需面额,支付成功后在订单详情页获取兑换码。电子礼品卡一旦售出不支持退换,注意妥善保管。
3. 兑换到 Apple 账户
打开 App Store,点击右上角头像 -> Redeem Gift Card or Code(兑换礼品卡或代码),手动输入兑换码,核对账户余额到账
4. 在 Claude iOS 官方 App 内完成购买
- 手机挂好代理,打开官方 Claude App,登录账号;
- 在设置中点击 Upgrade to Pro,使用 Apple 余额确认购买;
- 扣款完成后,打开电脑网页端登录同一账号,确认 Pro 权益即时生效。
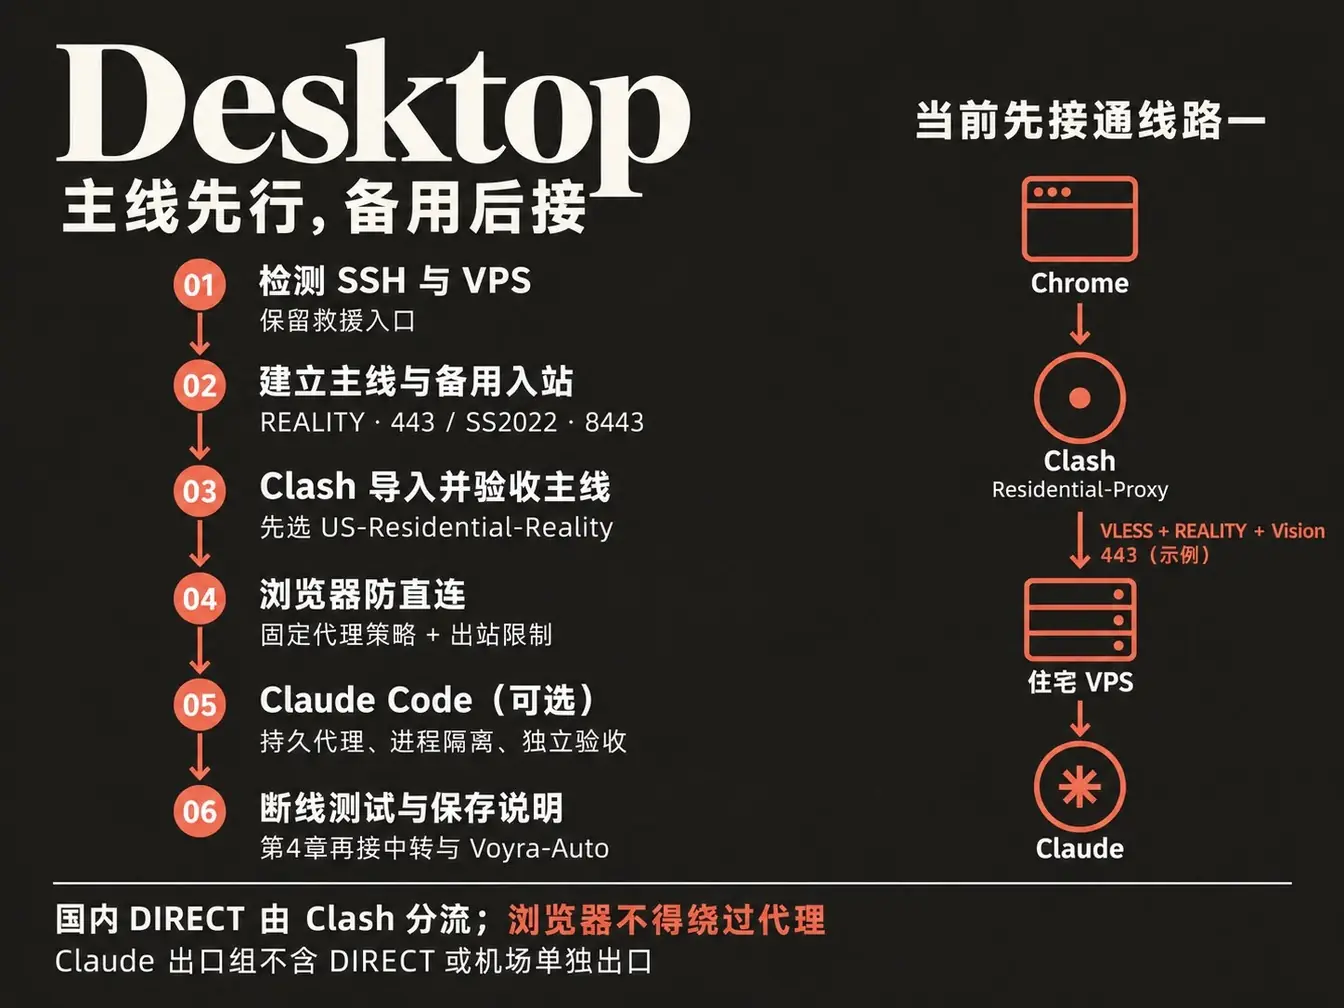
2. 按步骤配置 VPS 和电脑代理,双线路与防直连实操(让本机 AI 落地)
这部分采用“你把关验收与界面确认,AI 负责检测、配置与实测”的协作方式。
重要的事情说三遍‼️:
后面看不懂没关系,你可以直接把这篇文章发给你的Codex或者其他Agent工具,让它帮你配置!!!
后面看不懂没关系,你可以直接把这篇文章发给你的Codex或者其他Agent工具,让它帮你配置!!!
后面看不懂没关系,你可以直接把这篇文章发给你的Codex或者其他Agent工具,让它帮你配置!!!
为了彻底兼顾稳定性、速度、安全,我没有直接采用简化的单节点方案,而是升级为我经过实测打磨出的“主备双线路 + 动静结合”体系:平时默认使用握手极快、特征伪装极佳的直连主路;一旦遇到国际骨干网抖动,自动秒级无缝切到经机场前置中转的备线。
先看清两条线路的名称与默认关系
在开始配置前,务必先在脑海中建立清晰的链路拓扑:
| 编号与角色 | Clash 节点名称 | 协议与示例端口 | 实际网络路径 | 什么时候使用 |
|---|---|---|---|---|
| 线路一(默认主路) | US-Residential-Reality | VLESS + TCP + REALITY + Vision,443 | 电脑 → 同一台 Voyra 住宅 VPS → Claude | 日常默认优先使用;只要健康检查判定其可用,就永远锁定它 |
| 线路二(备用中转) | Voyra-中转 | SS2022,8443;通过 dialer-proxy 引用机场入口 | 电脑 → 机场入口 → 同一台 Voyra 住宅 VPS → Claude | 主线路抖动或不可达时自动接替;也可手动选中测试 |
理解这套架构的三条铁律:
- 两条线路是到达同一台 VPS 的两种通道,最终出口始终是独享的住宅 IP。无论怎么切换,Anthropic 后端看到的永远是同一个稳定的住宅 IP,绝不会在多个机房节点之间跳跃飘移。
- 协议与认证相互独立:443 端口对应 VLESS + REALITY 的独立 UUID、公钥和 Short ID;8443 端口对应 SS2022 的独立密钥。两者端口、协议完全隔离,避免混淆。
- 策略组的分工与日常选择:
- Residential-Proxy:最外层出口策略组(select),规则统一把 Claude 流量交给它;
- Voyra-Auto:自动回退组(fallback),候选顺序固定为 线路一在前、线路二在后;
- 机场入口:线路二使用的前置跳板节点,仅被 Voyra-中转 内部引用,绝不单独作为出口放入策略组中;
- 首次配置先完成第2节的线路一,外层暂时选 Residential-Proxy → US-Residential-Reality ,完成第 4 节后再改选 Voyra-Auto
技术选型推荐:自建 VPS 住宅出口 → 3x-ui / Xray → Shadowsocks-2022(简称 SS2022)节点 → 电脑 Clash Verge Rev / 手机 Shadowrocket。
第一步:准备服务器与建立 AI 协作环境
服务器选择:以 VoyraCloud 住宅 IP VPS 为例,在产品列表中选择 Residential IP VPS / Residential IP Server,核对地区、带宽流量、端口政策与周期,系统镜像选择,我的选择最低配置:Debian、洛杉矶地区,月付款9美金。你也可以使用其他服务商的干净独享节点。
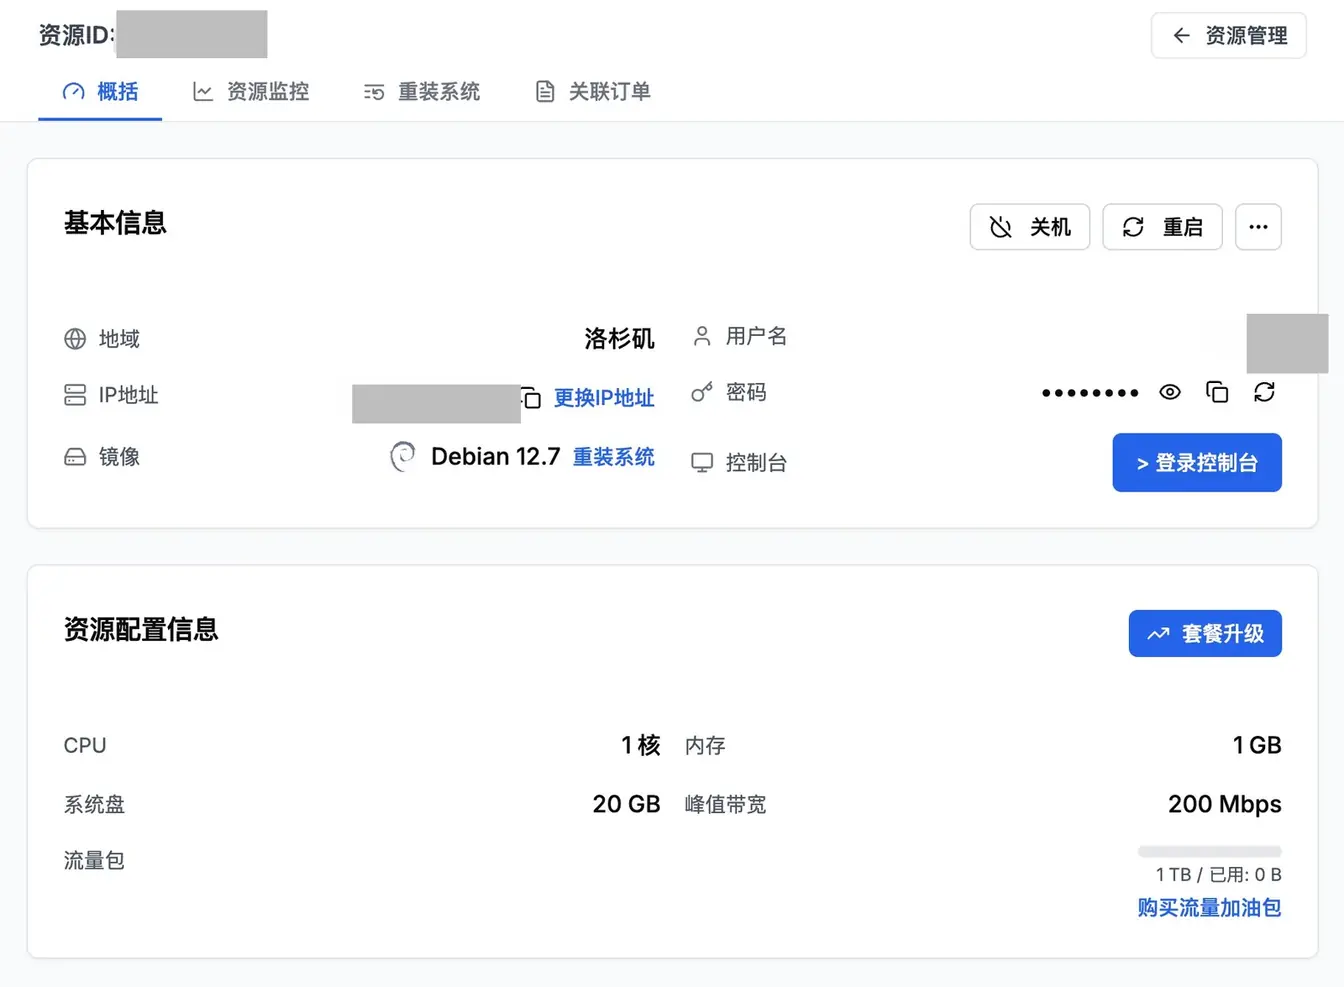
开始前先准备好以下信息,妥善保存这些信息:
| 信息 | 获取位置 | 说明 |
|---|---|---|
| VPS 公网 IP、SSH 端口、登录用户名 | 服务商控制台 | 用户名不一定是 root,端口不一定是 22 |
| 登录凭据 | 密码或本地 SSH 密钥 | 密码由你在本地终端输入,绝不发给 AI 对话框 |
| 网页救援控制台(VNC/Console) | 服务商控制台 | 确保 SSH 配置失误时仍能登录抢救 |
| 本机系统与使用方式 | Windows / Mac | 先选网页端;如需 Claude Code 终端再追加 |
| 现有代理软件与节点 | 本机环境 | 让 AI 提前检测,避免误覆盖已有业务配置 |
连接方式提醒:新 VPS 走控制台提供的公网 SSH 入口;如果使用已有加固过的服务器,走现有的私网(Tailscale)或既有 SSH 别名。
在电脑上打开一个专门存放配置的目录,启动能在本地执行终端命令和文件操作的 AI 助手(如 Codex、Cursor 或本地 Agent)。先在系统终端测试一次 SSH 连接(替换尖括号内容):
ssh -p <SSH端口> <登录用户名>@<VPS公网IP>首次连接核对主机指纹后输入密码确认连通。如果后续希望免密连接,可让 AI 引导配置本地 SSH 密钥和别名。
将第一阶段提示词交给本机 AI:
请读取我提供的这篇 Claude 教程,在我的电脑和 VPS 上实际协助配置。按阶段检测、实施和验收,每次告诉我当前阶段、实测结果,以及我需要做的一件事。

我的情况:
- 电脑系统:[Windows / Mac;版本请检测]
- 使用方式:[网页 / Claude Code / 两者]
- 手机:[iPhone + Shadowrocket / 暂不配置]
- 出口:[已有 VoyraCloud 住宅 IP VPS / 其他 VPS / 已有节点]
- VPS SSH 别名或公网地址:[填写;不填密码、私钥]
- 已装代理软件:[Clash Verge Rev / 其他 / 不清楚]
- 本机工作目录:[填写或使用当前目录]

按本文的两条电脑线路实施:线路一 US-Residential-Reality 为 VLESS + REALITY 默认主线路;线路二 Voyra-中转为经机场入口连接同一 VPS 的 SS2022 备用线路。先完成并验收线路一,再按第 4 节添加线路二和 Voyra-Auto。已有经过验证的节点复用。先检查协议版本兼容和本地到 VPS 的连接;线路不通时定位原因,不通过关闭证书验证或加 DIRECT 来凑成功。

目标:按教程保留国内分流;Claude 主要域名及默认代理请求交给指定 VPS 出口组,组内没有 DIRECT 或机场单独出口,两条线路失效时这部分请求失败。浏览器不得绕过本机代理直接连外网;代理核心按明确规则保留的国内 DIRECT 与浏览器绕过代理是两回事。浏览器、CLI、子进程、后台、DNS、IPv6、手机分别验收,不能拿一项结果代表全部。

先只读检测并给最短方案。保留账号、浏览器资料、现有配置和其他服务。范围明确的可逆配置连续完成;安装软件、付费、影响其他浏览器、改全机网络、重启或收紧远端入口前,说明影响和恢复方案,让我确认。

不要求我把密码、私钥、token、cookie、订阅链接或节点二维码发到对话。敏感参数由我在本机输入;需要生成配置时在本机就地处理,不回显、不上传、不写公开日志,也不要读取无关账号凭据。

按当前官方文档实施。教程引用的本地笔记或脚本如果不可获取,不要假装已经读取;本篇给出了实施要求,请据此生成适合本机的文件并验证。不能执行、缺少权限或仍未验收时直说。

每阶段保存配置路径、备份、撤销方法和脱敏结果。断线测试前保存任务并准备独立恢复入口,不能切断你自己的唯一联网通道。最后给通过与未通过清单,不把“已生成文件”说成“已部署成功”。

请开始第一阶段,只检测本机工具、SSH、VPS 系统与现有服务。第一步完成标志:AI 检测确认系统环境、SSH 可用、服务器权限正常且救援控制台可用。遇到认证报错先排查,不盲目安装软件。
第二步:在 VPS 建立线路一,并准备备用入站参数
参考3x-ui 官方安装说明。为了服务器安全,管理面板严禁直接暴露在公网端口,必须只监听 127.0.0.1,通过 SSH 隧道访问:
# 本机终端执行隧道映射(让 AI 生成替换好端口与别名的具体命令)
ssh -N -L 127.0.0.1:<本机面板端口>:127.0.0.1:<服务器面板端口> <SSH别名>
保持终端运行,在浏览器打开 http://127.0.0.1:<本机面板端口>/<随机安全路径> 登录面板。
- 在面板建立线路一(VLESS + REALITY)
进入面板 入站列表 → 添加入站,按如下规范建立电脑专用主路节点:
| 字段 | 线路一设置 | 说明 |
|---|---|---|
| 入站备注 | US-Residential-Reality | 对应电脑主线路名称 |
| 协议 | VLESS | 极高传输效率与轻量开销 |
| 代理端口 | 示例 443 | 优先选择 443(需确认未被占用),防火墙放行 TCP |
| 传输协议 | TCP / RAW | 配合 Vision 流控使用 |
| 安全 | REALITY | 新一代 TLS 借口伪装,无需自备域名证书 |
| 目标地址 (Target) | <已验证域名>:443 | 选择国外主流大厂支持 TLS 1.3 的稳定域名 |
| SNI / Server Names | 与 Target 域名一致 | 客户端握手伪装域名,严禁填 VPS 自身 IP |
| 密钥对 | 面板自动生成 | 私钥严格保存在服务端,公钥分发给客户端 |
| Short IDs | 生成有效十六进制值 | 客户端配置必须与之一致 |
| Flow | xtls-rprx-vision | 消除 TLS in TLS 特征的关键流控 |
| 客户端 UUID | 为电脑单独生成专用 UUID | 客户端导入时使用同一值 |
将线路一的连接参数(VPS 公网 IP、端口 443、UUID、公钥、Short ID、SNI 域名)保存在本地私密文件中。
2. 在面板准备 SS2022 入站(电脑备用与手机共用)
为了后续第 4 节的电脑备用中转,以及第 3 节的手机端接入,我们在同一个面板中准备一个 SS2022 入站。
在实际部署中,为了精简端口并避免重复维护,电脑中转备线与手机端直接共用该入站及同一份客户端认证:若此前已为手机建好,直接复用即可;若尚未创建,只需在面板中新建一次即可同时供两端使用:
| 字段 | 线路二设置 | 说明 |
|---|---|---|
| 入站备注 | Voyra-中转(或 iPhone-SS2022) | 手机端与电脑中转备线共用此入站及客户端认证 |
| 协议 | Shadowsocks | 稳定成熟的轻量代理协议 |
| 算法 (method) | 2022-blake3-aes-256-gcm | SS2022 推荐算法,抗重放与完整性校验更强 |
| 代理端口 | 示例 8443 | 挑选未占用端口,防火墙放行 TCP/UDP |
| 密钥与客户端认证 | 面板自动生成(已有则直接复用) | 电脑备线与手机共用同一份完整认证,切勿随意缩减或更换 |
将该节点的连接参数(VPS 公网 IP、端口 8443、算法、完整密码)同样保存在本地私密文件中。
第二阶段提示词:
继续第二阶段。已有代理先备份并复用;新 VPS 按 3x-ui 官方安装说明部署受维护版本,记录 3x-ui、Xray 与本机 Mihomo 版本,检查服务自启动。先下载检查官方安装脚本,再执行已确认的安装步骤。

管理面板只监听服务器 127.0.0.1,通过本机 SSH 隧道访问;设置强认证和随机访问路径,关闭不需要的公开订阅入口。安装期间也先阻止公网访问管理端口,不公开明文面板。保留可用 SSH 和救援入口。

先核对 REALITY 的服务端与客户端版本兼容,再创建或复用线路一:US-Residential-Reality,VLESS + TCP/RAW + REALITY,电脑客户端独立 UUID,flow=xtls-rprx-vision,示例 TCP 443,冲突时使用已确认的空闲端口。核对目标地址、允许的 serverNames、密钥对、公钥、Short ID 与客户端参数;REALITY 私钥留在服务端。

建立或核对线路二复用的 SS2022 入站:2022-blake3-aes-256-gcm,8443,使用面板导出的完整认证。主线路电脑 UUID 与这份 SS2022 认证为两套独立参数;电脑备用与手机共用该 SS2022 入站(8443 端口及同一份客户端认证),切勿擅自更改密钥或重复创建同端口入站。

安全组和主机防火墙只放行实际需要的代理端口与协议,不覆盖其他服务。认证和完整分享参数保存在本机私密文件,不贴进回复。交付管理隧道命令、线路一节点参数文件位置、服务状态、监听与端口检查结果。线路一先用真实代理请求验证认证和最终出口;线路二经机场的完整链路留到第 4 节验收。TCP 端口连通不算认证成功或 UDP 通过。第二步完成标志:3x-ui 面板通过本地 SSH 隧道正常打开;公网无法探测面板;线路一 443 和 SS2022 8443 服务正常运行且防火墙放行。
第三步:导入 Clash Verge 并验证出口
下载安装 Clash Verge 官方安装包,这个具体哪个工具可以自行决定,配置文件让 AI 在本地生成。
将第三阶段提示词发给 AI:
继续第三阶段。检测 Clash Verge Rev、Mihomo 版本和可用本机端口,备份当前生效配置。根据电脑节点的本机参数生成一份完整、可启用的私密 YAML,不要只交付节点链接或片段。

先接通线路一 US-Residential-Reality,保留正确的 VLESS、REALITY 和版本兼容字段。使用教程下面的结构:仅监听回环,不开放 LAN,主要 Claude 域名与默认代理请求到指定节点,按教程保留国内 GEOSITE/GEOIP CN 直连;出口组不放 DIRECT,不设置业务失败后直连。生成后用实际核心校验,按当前界面引导我导入并启用。第 4 节再增加 Voyra-中转 和 Voyra-Auto,不在这一阶段把未定义的节点写进分组。DNS 保持核心默认设置,不额外添加本地 DNS 监听或 DoH 配置。

核对配置卡片、最终生效配置和策略组选择;分别从显式代理命令和浏览器发新请求,比较 VPS 出口与连接记录。记录实际 HTTP/mixed 端口,供浏览器和 Claude Code 使用。
AI 将根据你的节点参数,在本地生成如下私密 YAML 配置文件(本地端口示例为 7897,线路一代理端口为 443):
mixed-port: 7897
bind-address: 127.0.0.1
allow-lan: false
mode: rule
log-level: info
ipv6: false
tun:
  enable: false

proxies:
  - name: US-Residential-Reality
    type: vless
    server: "<VPS固定公网IPv4>"
    port: 443
    uuid: "<电脑主线路UUID>"
    network: tcp
    tls: true
    udp: true
    flow: xtls-rprx-vision
    servername: "<服务端允许的REALITY域名>"
    client-fingerprint: chrome
    reality-opts:
      public-key: "<对应入站的REALITY公钥>"
      short-id: "<服务端允许的ShortID>"
      support-x25519mlkem768: true

proxy-groups:
  - name: Residential-Proxy
    type: select
    proxies:
      - US-Residential-Reality

rules:
  # Claude 核心业务强行锁定在专线代理组
  - DOMAIN-SUFFIX,claude.ai,Residential-Proxy
  - DOMAIN-SUFFIX,claude.com,Residential-Proxy
  - DOMAIN-SUFFIX,anthropic.com,Residential-Proxy
  - DOMAIN-SUFFIX,chatgpt.com,Residential-Proxy
  - DOMAIN-SUFFIX,api.ipify.org,Residential-Proxy
  # 国内网站直连,兼顾日常工作速度
  - GEOSITE,CN,DIRECT
  - GEOIP,CN,DIRECT
  # 其余外网请求兜底走代理出口
- MATCH,Residential-Proxy关键机制解析:
- 国内分流与业务专线的精妙平衡:国内日常请求通过 GEOSITE/GEOIP CN 直接直连,访问百度、淘宝、飞书速度丝滑;而 Claude 核心域名及兜底流量强制导向 Residential-Proxy,兼顾日常使用的便利性与核心业务的隔离性;
- 默认 DNS 极简防冲突:配置文件中不强加复杂的本地
dns:监听块(如 1053 端口或本地 DoH),直接沿用客户端核心默认的 DNS 解析策略,既避免了本地端口冲突与解析死锁,又足以保障系统代理平稳工作。但请注意:DNS 解析路径需单独核对,切勿把代理出口 IP 检查直接等同于 DNS 安全验收; - 直连数字 IP 杜绝源头泄露:住宅 VPS 节点的
server直接填入纯数字 IPv4,避开代理核心启动阶段对 VPS 域名的本地直连解析,做到链路从源头起全程干净;后续接入的机场入口节点则按原订阅参数规范导入。
客户端启用步骤:
- 打开 Clash Verge Rev,在 订阅 / Profiles 页面选择新建 本地配置(Local Profile),导入生成的 YAML;
- 右键该配置卡片并选择 启用;
- 选择 规则模式(Rule),代理页展开 Residential-Proxy,确认选中 US-Residential-Reality;
- 打开 系统代理(System Proxy) 开关,保持 TUN 模式关闭。
执行真实出口检查:
Windows PowerShell 执行:
curl.exe --proxy http://127.0.0.1:7897 --noproxy "localhost,127.0.0.1,::1" --max-time 15 https://api.ipify.orgMac 终端执行:
curl --proxy http://127.0.0.1:7897 --noproxy 'localhost,127.0.0.1,::1' --max-time 15 https://api.ipify.org返回的 IP 必须与你的 VPS 实际出站 IP 完全吻合(有 NAT 时比对实际出站,而非仅看入口),同时在 Clash 的连接日志里能看到该条请求记录。
第三步完成标志:显式代理与系统代理均可正常发起新请求,出口 IP 准确。此阶段主线路已打通,接下来进行至关重要的防直连物理熔断加固。
第四步:限制浏览器绕过代理(防直连物理熔断)
仅开启系统代理时,一旦代理软件崩溃、未启动或系统代理被其他程序篡改,浏览器可能会退化为直接通过本地公网连网。这里以 Chrome 为例完成防护。
将第四阶段提示词发给 AI:
继续第四阶段,只保护我指定的浏览器。先备份已有策略,说明是否影响所有 profile,以及出站限制会影响哪些程序。

Chrome 代理使用受支持的 ProxySettings 字典结构:ProxyMode=fixed_servers,ProxyServer 对应本机端口,ProxyBypassList 只保留必要回环地址,不放行公网。WebRTC 策略准确设置为 WebRtcIPHandling=disable_non_proxied_udp,网络预测设置为 NetworkPredictionOptions=2。在 chrome://policy 重载并核对各项策略的名称、值、来源与生效状态。

Windows:检测实际 chrome.exe 路径,用管理员生成并加载有备份和恢复功能的出站规则:保留必要回环通信(127.0.0.0/8),阻止非回环 IPv4 和外部 IPv6,覆盖实际网络配置文件。显式 Block 优先于 Allow,不采用“全部阻断再允许 localhost”。不阻断代理核心,不清空已有防火墙规则。

Mac:检测出站过滤工具;没有时先说明可选工具、安装授权和费用。使用支持程序/用户、目的地址与优先级的方案,例如 Little Snitch;明确允许必要回环通信,拒绝其余外连,核对既有更具体规则和 Chrome Helper 的覆盖。自带入站防火墙不能代替。

核对业务 DNS 与系统代办查询、IPv6 和其他本地中继的边界。做代理正常与主动绕过测试,保留可达对照和过滤证据,不能用 DNS 失败冒充防火墙阻断,也不能用另一个未受相同规则限制的 curl 进程替代浏览器测试。未覆盖的项单独列出。加固方案解析:
- Chrome 企业策略:策略正式名称为 `WebRtcIPHandling`(设为 disable_non_proxied_udp,彻底封死 WebRTC 绕过代理探测本地真实网卡 IP 的风险);网络预测设为 NetworkPredictionOptions=2 关闭预连接;代理配置采用 ProxySettings 字典固定锁定在本地代理端口。写入后在浏览器打开 chrome://policy 查看生效状态;
- Windows 防火墙出站规则:Windows 高级安全防火墙为 chrome.exe 添加出站限制,放行必要的本地回环通信(127.0.0.0/8),阻断该程序的其他一切非回环外连(包括非回环 IPv4 和外部 IPv6)。这样即便代理软件崩溃退出了,Chrome 发起直连请求也会被操作系统防火墙直接拦截抛错;
- Mac 出站过滤(重点):macOS 自带的防火墙纯粹是入站防火墙(防外部未经允许的连接接入),根本不管应用程序主动向外发起的出站请求。Mac 用户建议配合 Little Snitch 等专业出站工具,为 Chrome 建立“放行回环连接、禁止其余外连”的出站规则;
- 作用域与主动绕过测试:上述策略和出站防火墙对 Chrome 整个可执行程序生效。测试时,不能仅凭关闭代理后网页报错来判定,而应通过系统出站防火墙日志确认直连请求被显式 Block 阻断,同时未受限的程序依然能正常访问外网,形成严密的对照证据。
第四步完成标志:Chrome 成功加载策略;代理正常时可畅通访问;一旦代理关闭或主动绕过,直连请求被出站防火墙拦截并留下命中日志,绝不泄露境内 IP。
第五步:如使用 Claude Code 再配置终端
仅使用网页端的用户可以直接跳过本节。
如果需要在终端中使用 Claude Code(参见官方网络配置文档):
- 尚未安装的读者,请先依照官方安装文档完成安装;
- 根据你的实际运行环境(Windows 原生 PowerShell、WSL 还是 Mac)选择对应的代理配置;
- 持久代理配置:在终端通过 export 或 $env: 设置变量只在当前会话临时有效,且无法自动传递给后台持久运行的 supervisor 进程。正式使用时,必须让 AI 将代理变量写入用户配置文件 `settings.json` 的 `env` 字段中。若启用了后台 supervisor,还需要单独验证其在代理关闭时的断网行为;如果不使用后台,直接标为“不适用”。
将第五阶段提示词发给 AI:
继续第五阶段。核对 Claude Code 处于未安装还是已安装,运行于 Windows 原生、WSL 还是 Mac,检测该环境可访问的 HTTP 代理地址。合并而非覆盖用户 settings.json 中的 env 代理环境,处理大小写冲突和 NO_PROXY 公网旁路,保存备份并启动新会话。登录由我在本机完成。

代理变量只用于指定路径,还要限制 CLI、工具和子进程。Windows 可用专用 WSL 普通用户环境,按实际 UID 设置默认拒绝外连,仅允许回环及必要的受控代理端点;不要给承载其他服务的用户直接套规则。先证明 WSL 到 Windows 代理的可达性;需要中继时限制来源,不把代理开放给整个 LAN。

Mac 评估独立普通用户及按用户覆盖所有进程的出站过滤,或可验证的隔离环境。若工具只能限制已知程序,明确未知子进程仍未覆盖。代理核心和维护权限应留在受控环境,Claude 无管理员权限,也不能改过滤规则或代理出口配置。

按当前官方文档分别检查前台会话、工具请求及后台 supervisor;PATH 启动器或只保护前台的进程组不能当作全部后台保护。真实测试我使用的工具和后台。无法覆盖就标为未完成,不替换现有启动器来假装完成。终端临时测试示例:
Mac 终端:
export HTTP_PROXY=http://127.0.0.1:7897
export HTTPS_PROXY="$HTTP_PROXY"
export ALL_PROXY="$HTTP_PROXY"
export NO_PROXY=localhost,127.0.0.1,::1
claude
Windows 原生 PowerShell:
$env:HTTP_PROXY = 'http://127.0.0.1:7897'
$env:HTTPS_PROXY = $env:HTTP_PROXY
$env:ALL_PROXY = $env:HTTP_PROXY
$env:NO_PROXY = 'localhost,127.0.0.1,::1'
claude第五步完成标志:新启动的终端会话中,Claude Code 主进程、调用的子工具均通过代理出口通信;持久配置写入 settings.json;使用后台时 supervisor 代理加载与断网行为已验证。
第六步:保存使用说明与准备断线测试
电脑端加固完成后,给 AI 发送收尾指令:
请对照本文完成基础验收:电脑网页端执行第 2 节第三与第四步(若配置了 Claude Code 则追加第五步);若使用手机,按第 3 节第四步执行 Wi-Fi 与蜂窝网络验收;若配置了第 4 节机场备用,再完成该节的 5 个切换场景测试。请保存完整的测试说明,每项注明“通过 / 失败 / 不适用 / 未测试”、测试时间与证据摘要。注意严格区分代理进程停止与节点最终失效,区分业务请求、DNS、IPv6、CLI 工具及后台守护进程。严禁改动正式账号与订阅,不得通过添加 DIRECT 或关闭系统防火墙来恢复连接。断线测试切勿切断你的唯一管理通道;请务必先保留独立恢复入口,缺乏测试条件的项目留待由我配合手动验证。让 AI 在本地私密目录输出一份配置备忘清单(包含实际监听端口、防火墙规则撤销命令与备份位置)。
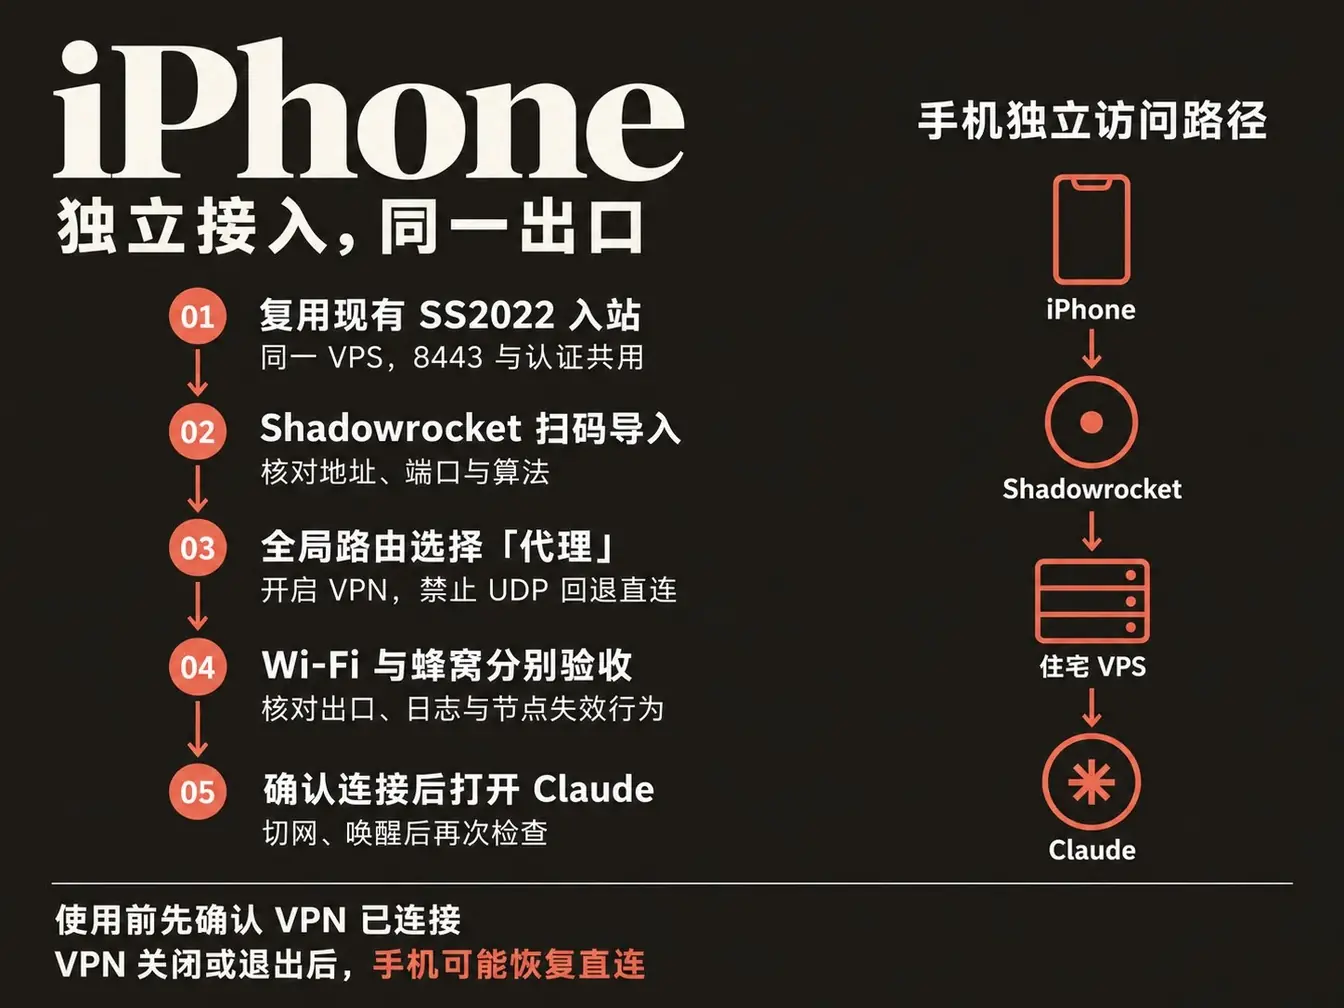
3. iOS 设备用 Shadowrocket 接入同一台 VPS
电脑端的防火墙与代理配置不会自动保护手机。如果需要用 iPhone 登录 Claude App 或进行内购订阅,手机端必须单独接入并做隔离测试。
移动端选型:为什么手机独立采用 SS2022?
在实战部署中,移动端 Shadowrocket 在某些 iOS 系统版本下与服务端的 REALITY 存在偶发握手兼容问题,容易导致连接超时;而 Shadowsocks-2022(SS2022)在 iOS 系统框架上极其轻量稳定,抗重放性好且耗电极低。因此,手机端统一接入 VPS 8443 端口的 SS2022 入站。
第一步:准备客户端并接入共用 SS2022 节点
在美区 App Store 下载 Shadowrocket(认准开发者 Shadow Launch Technology Limited)。
如果在第 2 节中已经在 VPS 上建好了 8443 端口的 SS2022 入站,手机端直接复用该入站与同一份客户端认证即可;若尚未创建,让电脑端的 AI 统一建立一次并导出参数。
[!TIP] 流量核对说明:由于电脑备用中转与手机共用了同一套客户端凭据,3x-ui 面板中会合并统计两者的流量消耗。后续排查与核对手机端请求时,直接查看 Shadowrocket 本机的连接日志即可,无需纠结面板上的总流量。
请继续为我的 iPhone 配置 Shadowrocket。电脑主线路保持不变,优先核对同一台 VPS 上已有的 SS2022 入站(算法 2022-blake3-aes-256-gcm,端口 8443)。若已有该入站,请直接复用其配置与客户端认证(供手机与电脑备用共用),切勿重复创建同端口入站或重新生成密钥;若尚未创建,则在面板中新建一次,并检查对应的 TCP/UDP 防火墙放行。

将完整的手机分享链接与二维码保存在我本机的私密目录,告诉我本机文件位置即可,严禁将认证密钥、二维码或链接输出到聊天窗口。导出地址必须核对为手机可正常连接的公网入口。

请按当前 Shadowrocket 界面,单步指导我在手机上操作;无法直接操作手机时,明确告知我点击位置。导入后引导我完成全局代理、DNS、关闭 UDP 回退直连及按需连接检查,并分别针对 Wi-Fi、蜂窝网络、Claude App 收发及节点模拟失效行为进行严谨验收。
第二步:扫码导入与全局路由
- 通过电脑 SSH 隧道打开 3x-ui 面板,找到共用的 SS2022 入站,调出对应的客户端分享二维码;
- 打开 iPhone 上的 Shadowrocket,点击左上角扫码图标扫描屏幕导入;
- 进入节点详情,核对类型为 Shadowsocks,算法为 2022-blake3-aes-256-gcm,端口与公网 IP 无误;
- 在 Shadowrocket 首页将 全局路由(Global Routing) 明确设置为 代理(Proxy),初次排查避免受旧分流规则干扰;
- 开启连接开关,按系统提示允许添加 VPN 配置。
第三步:DNS 设置与手机保护边界
- 在 Shadowrocket 设置中检查 DNS 选项,关闭“不支持 UDP 时回退直连”等可能退化为直连的开关;
- 手机端的物理防护边界:手机并非企业受管设备(MDM),普通的个人 VPN 在手动断开、系统省电清理或偶尔崩溃时,网络会自动退化为系统的普通蜂窝/Wi-Fi 直连。因此,手机端的铁律是:每次使用前,务必先确认 Shadowrocket 处于已连接状态,再去点开 Claude App;
- 分流规则要求:如果后续将全局路由从“代理”切换为“配置(Config)”,必须使用纯净配置并仔细核对完整规则列表:除必要本地回环外,严禁在受保护业务规则前保留 DIRECT 直连或机场直连节点,避免流量走漏。
第四步:Wi-Fi 与蜂窝网络验收
在 Wi-Fi 网络下完成以下测试,随后断开 Wi-Fi、开启蜂窝移动数据重复验证:
- 打开 Safari 访问 https://api.ipify.org,确认显示的公网出口与 VPS 实际出站一致;
- 查看 Shadowrocket 底部 连接日志,确认请求确实经由该 SS2022 节点正常转发;
- 模拟节点失效测试:复制该节点,将端口改为未开放的无效端口,保持 VPN 打开并选中该测试节点再次请求。预期表现为请求超时中断,不可降级回本地网络直连;
- 生命周期与切网实测:分别测试锁屏唤醒、Wi-Fi 与蜂窝数据切换、后台唤醒及 VPN 重启场景。记录实际出口和连接路径;确认经过指定 VPS、未发生直连的场景才算通过。未做专门抓包验证的标为“未测试”;观察到直连的记录为“失败”,并说明未覆盖的范围;
- 完成以上网络项测试后,再登录官方 Claude App 发送测试消息,验证业务收发正常。
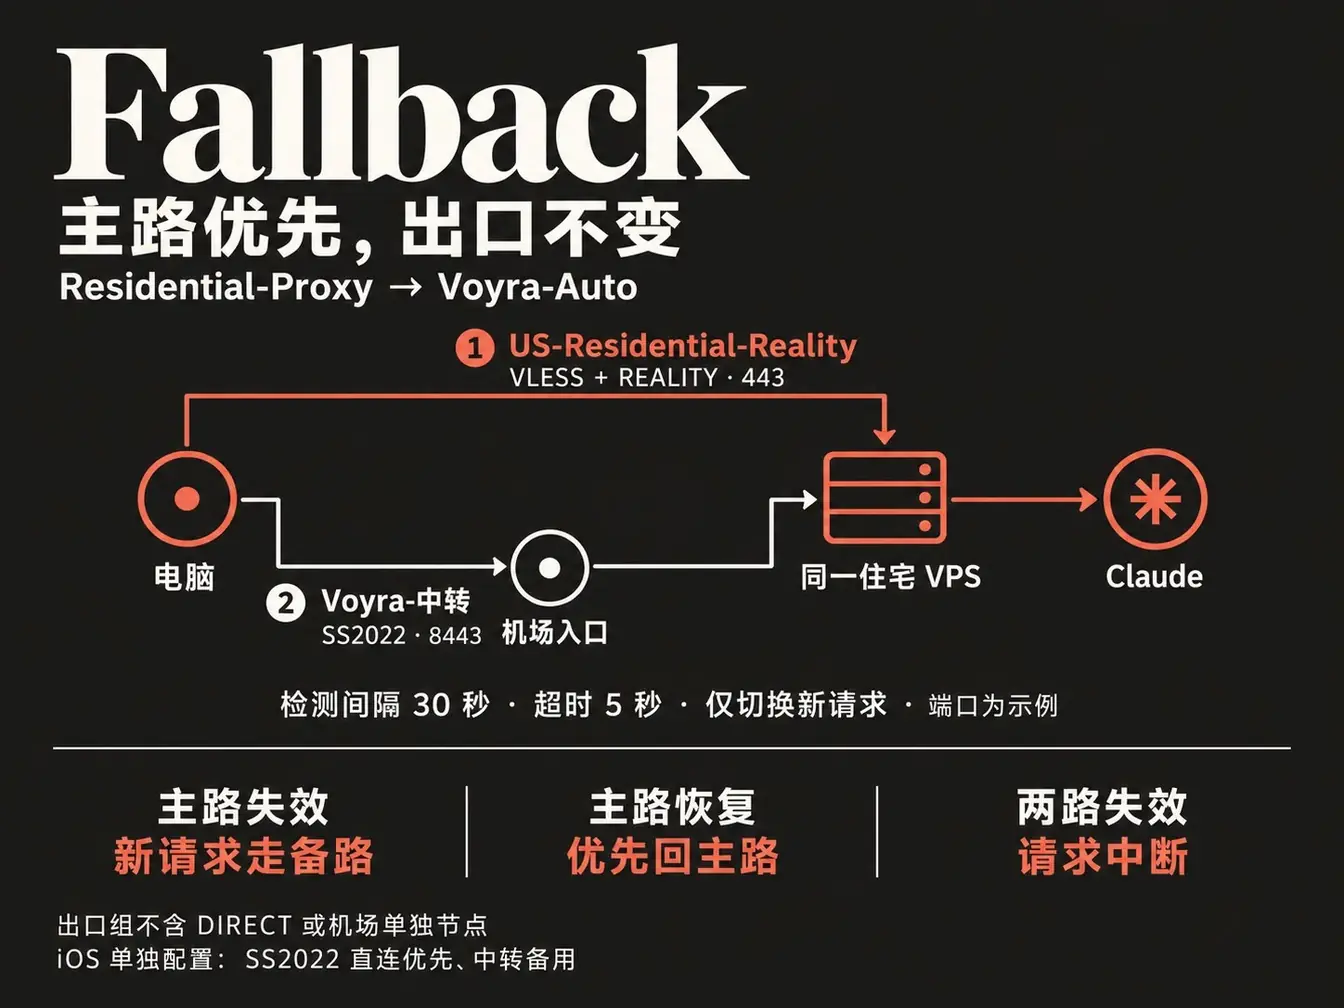
4. 补齐线路二,并设置线路一优先的自动回退(进阶双保险)
第 2 节已经接通了电脑直连主路 US-Residential-Reality。如果你直连海外 VPS 的网络一直极稳,单线路已足够使用。
但国内宽带直连海外 VPS 有时可能遇到国际骨干网抖动、高峰期丢包甚至线路临时阻断。本节将补齐线路二 Voyra-中转,并配置直连优先的 fallback 自动回退组,打造双保险
线路一(默认主路):电脑 → VPS:443 / VLESS + REALITY → Claude
线路二(备用中转):电脑 → 机场入口 → 同一 VPS:8443 / SS2022 → Claude

日常选择:Residential-Proxy → Voyra-Auto
自动组候选顺序:1. US-Residential-Reality 2. Voyra-中转核心铁律: 机场节点仅仅作为到达 VPS 的前置跳板(中转),两条链路的最终出口必须且只能是你的那台独享住宅 VPS! 如果自动切换后出口变成了机场的机房节点,整套防护就前功尽弃了(机场万人挤爆的机房 IP 极易被风控连坐)。因此,在配置自动回退策略时,候选组内绝不能混入 DIRECT 直连或机场单独节点。
第一步:准备一个可用的机场入口节点
在已有机场订阅中挑选一个延迟低、连通性好的节点(不必为了教程额外买新机场):
- 机场测速正常并不代表它能打通你的 VPS 代理端口,必须让 AI 在本地验证实际链路;
- 协议不需要与 VPS 相同(机场可以是 Trojan、Shadowsocks、Hysteria2 等)。
- 在本地配置中将该节点命名为 机场入口。
第二步:在 Clash Verge 中合并双节点并启用自动回退
- 厘清三个节点定义
在完整的双线路配置中,共包含两个 VPS 节点和一个机场前置节点:
- US-Residential-Reality:线路一直连主路,VLESS + REALITY,443 端口;
- Voyra-中转:线路二中转备路,SS2022,8443 端口,通过 dialer-proxy 引用机场入口;
- 机场入口:前置跳板节点,仅被线路二内部引用,绝不放入最终出口策略组。
2. 追加线路二节点定义
在生效配置的 proxies 列表中追加线路二:
proxies:
  # 原有的线路一保持不动
  - name: US-Residential-Reality
    type: vless
    # ... 线路一参数保持不变 ...

  # 新增:经由机场前置连接同一台住宅 VPS 的线路二
  - name: Voyra-中转
    type: ss
    server: "<与线路一相同的VPS固定公网IPv4>"
    port: 8443
    cipher: 2022-blake3-aes-256-gcm
    password: "<SS2022完整认证密钥>"
    udp: true
    dialer-proxy: 机场入口  # 关键:必须与已导入的机场节点名称完全一致
dialer-proxy: 机场入口 放在 Voyra-中转 上,含义是“电脑先连机场,由机场转发至 VPS 的 8443 端口”,最终仍由 VPS 代理核心向外发包访问目标服务。
3. 配置直连优先的 fallback 分组
将 proxy-groups 调整为两组:
proxy-groups:
  - name: Residential-Proxy
    type: select
    proxies:
      - Voyra-Auto

  - name: Voyra-Auto
    type: fallback
    proxies:
      - US-Residential-Reality  # 顺序极其重要:优先直连主路
      - Voyra-中转              # 直连故障时自动无缝接替
    url: https://cp.cloudflare.com/generate_204
    interval: 30
    timeout: 5000
lazy: false- 选路机制解析:
- Voyra-Auto 内部候选顺序固定为主路在前、备路在后。只要线路一健康检查正常,永远固定走线路一;
- 每 30 秒(interval: 30)发起一次轻量健康探测;一旦线路一超时(timeout: 5000),新发起的连接自动切换至 Voyra-中转,最终出口依然是该住宅 VPS;
- 线路一恢复正常后,自动组优先切回线路一;
- 两条线路同时不可达时,请求彻底中断报错,绝不退化为本地直连或机场机房出口。
4. 在 Clash Verge 中启用与验证
- 启用合并后的配置卡片,确认无报错;
- 模式保持 规则模式(Rule),代理页进入 Residential-Proxy,确认选中 Voyra-Auto;
- 查看 Voyra-Auto,确认候选顺序为 US-Residential-Reality 在前、Voyra-中转 在后,当前活动节点为线路一;
- 发起出口检查,确认连接日志走线路一,出口为 VPS 住宅 IP。
第三步:在 iOS Shadowrocket 设置“代理通过”与回退分组
手机端需要单独配置,电脑的分组不会自动同步过去。
- 保留直连节点:原有的手机 SS2022 节点命名为“Voyra-直连”(其“代理通过”保持留空);
- 建立中转副本:复制该节点并重命名为“Voyra-中转”。进入节点详情,将 代理通过(Proxy Through) 选为你导入的机场节点;
- 手动分别测试:单独选中“Voyra-中转”,保持全局路由为“代理”,在 Safari 中访问 IP 查询网站,确认出口仍然是你的住宅 VPS,绝非机场 IP;
- 配置自动回退组:
- 在配置文件的代理分组中添加一个 fallback 组(命名为 Voyra-自动回退);
- 节点候选顺序严格保持:Voyra-直连在前,Voyra-中转在后;
- 测试 URL 填 https://cp.cloudflare.com/generate_204,检测间隔 30 秒,超时 5 秒(若单位为毫秒则填 5000);
设置分流规则:保留国内分流,在规则列表靠前位置添加claude.ai、claude.com、anthropic.com 的 DOMAIN-SUFFIX 规则指向 Voyra-自动回退,末尾设置 FINAL,Voyra-自动回退,路由切换为 配置 / Config。
第四步:交给本地 AI 实施与链路测试
在已有会话中给 AI 发送执行指令:
请按本文第 4 节,为我已有的住宅 VPS 增加机场中转备用,保持同一台 VPS 为最终出口。已有机场入口:[本机配置中的名称;不要填订阅或认证]。本次处理:[电脑 / iPhone / 两者]。

先备份当前生效配置。电脑保留线路一 US-Residential-Reality(VLESS + REALITY),线路二 Voyra-中转 复用 SS2022 / 8443 完整参数,正确设置 dialer-proxy: 机场入口。从已有私密配置导入机场的完整协议参数,验证它能连接 VPS 的线路二端口;不关闭 TLS 验证。手机按第 3 节自己的 SS2022 节点复制中转副本,并引导我设置“代理通过”。

电脑用 Residential-Proxy 选择 Voyra-Auto,fallback 候选顺序固定为第一条 US-Residential-Reality、第二条 Voyra-中转;正常优先第一条,第一条不可用才用第二条,恢复后优先第一条。手机另建自己的直连优先分组。只加入直接连接 VPS 与经机场连接同一 VPS 的路径。出口组不能加入 DIRECT 或机场单独节点,检查是否有循环、绕过回退组的规则、DNS 引用及入口解析/订阅更新依赖。

先手动测试两条路径,再在隔离或复制的测试配置中模拟主线路失败、两条都失败、恢复主线路。不要停正式 VPS 或切断你的唯一控制通道。核对新请求的实际节点、连接链与最终出口;手机在 Wi-Fi 和蜂窝分别测。

静态复制的机场入口记录更新方法;使用 provider 时限制实际候选并核对更新后的配置。按本机核心验证语法,启用后保存回滚步骤。未完成的手机界面和断线测试标为未验收,不把电脑结果算到手机上。5个切换验收场景:
| 测试场景 | 预期合格结果 |
|---|---|
| 1. 电脑手动选择线路一 US-Residential-Reality | 新请求成功,连接为 VLESS + REALITY 主路,出口显示 VPS 住宅 IP |
| 2. 电脑手动选择线路二 Voyra-中转 | 新请求成功,SS2022 节点经机场连接 VPS,出口仍为 VPS 住宅 IP |
| 3. 模拟主路失效(测试配置中改线路一端口) | 外层保持选中 Voyra-Auto;健康检测后新请求自动走线路二,最终出口不变 |
| 4. 两条住宅线路同时失效 | 请求彻底中断报错,绝不退化为本地直连或机场机房出口 |
| 5. 恢复线路一并等待健康检测 | 自动组优先切回线路一,新请求恢复走直连主路 |
*说明*:Mihomo fallback 是对健康检测后的新请求选路。切换期间或原连接上的未完成请求可能会报错,需要刷新重试,这是网络选路的正常表现。检测 URL 可达也不代表 Claude 所有接口和 UDP 均可用。
5. 台北时区与英语语言的真实作用
网上常有人说“改了台北时区和英文语言就不会封号”。
这两项其实很难证实能降低封号概率,更不是订阅的前提条件,但是为了安全可以做。 台北时区不能改变你的真实物理位置,也不能把美国节点变成台湾出口。这纯粹是作者个人的使用偏好与操作习惯,主要是为了减少特定环境下浏览器指纹与网络出口之间的突兀感。你想改就改,不改完全没问题:
- Windows 设置:进入 设置 → 时间和语言 → 语言和区域,首选语言添加 English 置顶(保留中文输入法);在 日期和时间 中关闭自动设置时区,手动选择包含 台北(UTC+08:00) 的时区,保持时间自动同步;
- Mac 设置:进入 系统设置 → 通用 → 语言与地区,首选语言添加 English;在 日期与时间 中关闭根据位置自动设置时区,城市手动填 Taipei。
写在最后:
总结所有路径:订阅方法+住宅IP+中转代理+台北时区+主语言英语+限制浏览器WebRTC,还有尽量不要使用 Claude Desktop 端,这个比较难控制。还有如果担心风险的话,在使用Claude是开启代理TUN模式。